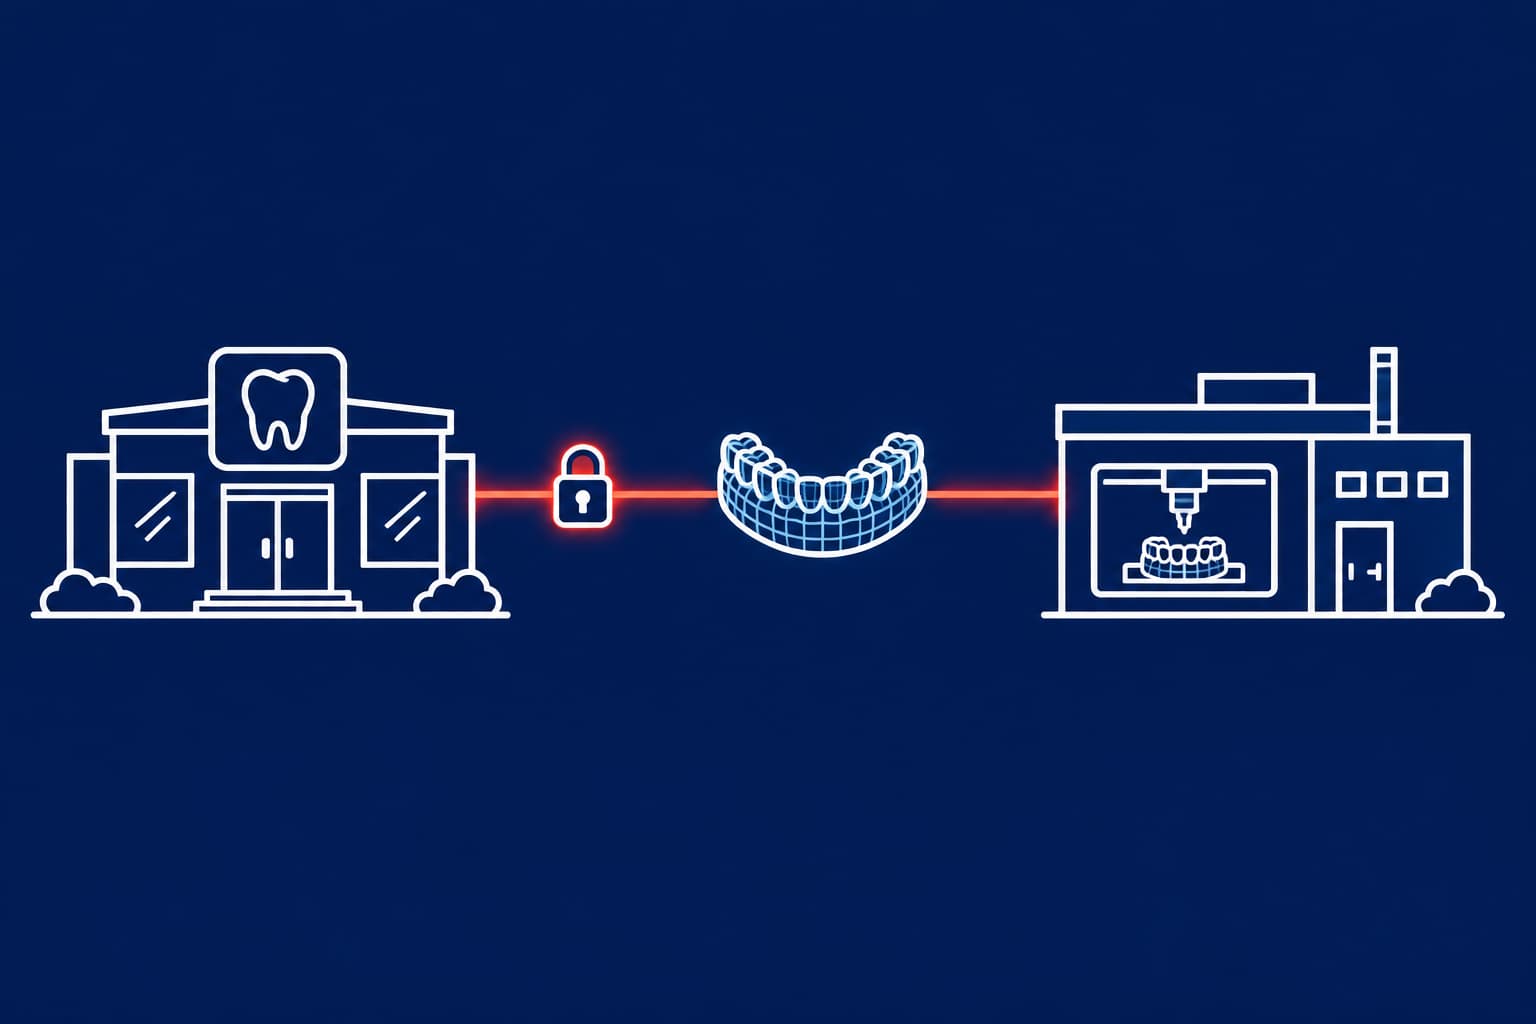
Klinikken bærer altid det fulde dataansvar for de patientjournaler og scanninger, der sendes til et eksternt laboratorium – laboratoriet fungerer udelukkende som databehandler. Denne ansvarsfordeling danner fundamentet for hele compliance-arbejdet: en skriftlig databehandleraftale efter artikel 28, dokumenterede tekniske og organisatoriske sikkerhedsforanstaltninger, klare frister for anmeldelse af eventuelle databrud samt præcise retningslinjer for opbevaring og sletning af scanninger. Svigter blot ét af disse punkter, udgør det et reelt compliance-problem – ikke blot en administrativ fodfejl.
Scanninger, kliniske fotos og rekvisitioner afdækker patientens anatomiske forhold og er derfor helbredsoplysninger. Efter GDPR's artikel 9 er behandling af sådanne følsomme oplysninger som udgangspunkt forbudt, medmindre der foreligger en gyldig undtagelse. I tandplejen anvendes sundhedsundtagelsen i artikel 9, stk. 2, litra h, som kræver, at oplysningerne behandles af – eller under ansvar af – en sundhedsperson med tavshedspligt. Da laboratorieteknikerne udfører arbejdet på instruks fra klinikken, skal denne tavshedspligt være formelt og skriftligt forankret i aftalegrundlaget.
Tjekliste: Datastrømmen mellem klinik og laboratorium
Brug denne tjekliste til en hurtig gennemgang af samarbejdet med dit nuværende laboratorium.
| Kontrolpunkt | Ansvar | Krav til god praksis |
|---|---|---|
| Rollefordeling | Klinik og laboratorium | Klinikken er dataansvarlig, laboratoriet er databehandler; fastslået i kontrakten |
| Artikel 28-aftale | Klinikken underskriver, laboratoriet efterlever | Regulerer instrukser, tavshedspligt, underdatabehandlere samt sletning og tilbagelevering |
| Dataminimering | Klinikken | Benyt sagsnummer frem for navn; udelad cpr-nr. og fødselsdato, medmindre apparaturet kræver det |
| Sikker dataoverførsel | Begge parter | Krypteret fildeling eller portal frem for almindelig e-mail og usikre skytjenester |
| Underdatabehandlere | Laboratoriet | Transparent oversigt over leverandører af cloud-løsninger, CAD-software og ekstern support inkl. lokation |
| Varsling ved databrud | Begge parter | Fast, aftalt tidsfrist for underretning skrevet direkte ind i aftalen |
| Slettefrister | Klinikken fastsætter | Konkrete tidsfrister og faste procedurer for sletning af scanninger, kliniske fotos og designs |
| Behandlingsfortegnelse | Begge parter | Begge parter fører fortegnelse over egne behandlingsaktiviteter jf. artikel 30 |
Hvem er dataansvarlig, og hvem er databehandler?
Ifølge Det Europæiske Databeskyttelsesråd (EDPB) er den dataansvarlige den aktør, der fastsætter formålet med og hjælpemidlerne til behandlingen af personoplysninger. Databehandleren må derimod kun behandle data på vegne af den dataansvarlige og må aldrig forfølge egne formål. Det er parternes reelle handlinger i hverdagen – ikke ordlyden eller titlerne i kontrakten – der afgør rollefordelingen.
Ved en almindelig laboratorieordre er fordelingen ligetil: Tandlægen eller specialtandlægen vurderer behovet for en retainer og specificerer designet. Laboratoriet 3D-printer eller vakuumformer apparaturet ud fra anvisningerne og sletter data efterfølgende. Her er laboratoriet en klassisk databehandler.
Billedet kæntrer, hvis laboratoriet begynder at bruge patientdata til egne formål – eksempelvis hvis scanninger anvendes i markedsføring, til træning af interne designalgoritmer eller til et case-bibliotek for andre kunder. I så fald optræder laboratoriet som selvstændig dataansvarlig og skal have sit eget, lovlige behandlingsgrundlag. Denne type anvendelse bør udtrykkeligt frabedes i databehandleraftalen.
De europæiske tilsynsmyndigheder har skærpet opmærksomheden på netop dette område. I april 2026 påbød det estiske datatilsyn (Andmekaitse Inspektsioon) en tandklinik at ændre sin praksis i forbindelse med Invisalign, fordi ansvarsfordelingen over for aligner-producenten var uklar, og informationen til patienterne manglede gennemsigtighed. Tilsynet vurderede, at producenten i praksis optrådte som fælles dataansvarlig frem for ren databehandler. Læren for klinikker og laboratorier er entydig: Få afklaret de juridiske roller, før den første fil sendes afsted – ikke efter et eventuelt tilsynsbesøg.
Det skal artikel 28-aftalen indeholde
GDPR's artikel 28 stiller krav om en skriftlig (herunder elektronisk) aftale. Den skal fastlægge behandlingens genstand, varighed, karakter og formål samt typen af personoplysninger og kategorierne af registrerede personer. Databehandleraftalen skal forpligte laboratoriet til at:
- udelukkende behandle personoplysninger efter dokumenteret instruks fra klinikken,
- sikre, at samtlige medarbejdere med adgang til data har underskrevet en tavshedserklæring,
- etablere passende tekniske og organisatoriske sikkerhedsforanstaltninger efter artikel 32,
- kun engagere underdatabehandlere efter forudgående skriftlig godkendelse samt varsle eventuelle udskiftninger i tide,
- bistå klinikken med at besvare patienters anmodninger om indsigt, berigtigelse eller sletning,
- slette eller tilbagelevere alle personoplysninger efter endt opgave,
- give adgang til inspektioner og stille al dokumentation til rådighed, der godtgør, at kravene efterleves.
Vær særligt opmærksom på håndteringen af underdatabehandlere. Når et laboratorium anvender en cloud-løsning til fillagring, benytter CAD-software med ekstern support eller outsourcer selve 3D-printet, videregives patientdata til tredjeparter. Hvis aftalen giver laboratoriet en generel skriftlig bemyndigelse til at bruge underdatabehandlere, bør klinikken sikre sig en rimelig varslingsfrist med reel mulighed for at gøre indsigelse.
Er STL-filer personoplysninger?
Kort sagt: Ja, STL-filer skal altid behandles som personoplysninger. GDPR definerer personoplysninger som enhver form for information, der direkte eller indirekte kan henføres til en identificeret eller identificerbar fysisk person. Selvom en STL-fil ved første øjekast blot ligner en 3D-flade uden navn, viser forskning, at et intraoralt tandsæt rummer så mange anatomiske særkender, at en person principielt kan genkendes på scanningen alene. Hertil kommer den praktiske virkelighed: 3D-filerne ledsages næsten altid af filnavne, metadata eller en rekvisitionsseddel med patientoplysninger.
Som vi uddyber i vores guide om STL-filer i ortodonti, indeholder selve 3D-nettet i filen intet unikt patient-id. Det er derfor klinikkens administrative systemer, der kobler filen til journalen. Netop her gør pseudonymisering en afgørende forskel for sikkerheden.
Ved at erstatte patientens navn og cpr-nummer med et unikt sagsnummer reduceres risikoen markant – en praksis, som EDPB også anbefaler. Det betyder dog ikke, at filerne undtages fra GDPR. Ifølge EDPB's retningslinjer for pseudonymisering fra januar 2025 betragtes data fortsat som personoplysninger, så længe de kan kobles til en person ved hjælp af supplerende information – også selvom nøglen opbevares sikkert hos klinikken. Kravene om databehandleraftale, kryptering og faste slettefrister gælder uændret. Fordelen er rent risikostyringsmæssig: Bliver en fil sendt til forkert modtager, kan uvedkommende ikke uden videre se, hvem scanningen tilhører.
Sikkerhedskrav ved et tilsyn
Efter artikel 32 skal der etableres et sikkerhedsniveau, der matcher den konkrete risiko. Kravene omfatter blandt andet kryptering og pseudonymisering, sikring af systemernes vedvarende fortrolighed og integritet, hurtig genetablering af data ved nedbrud samt faste rutiner for løbende test og vurdering af IT-sikkerheden. I et moderne ortodontisk laboratorium udmønter det sig i helt konkrete arbejdsgange:
- Modtagelse: Data modtages via en krypteret laboratorieportal med personlige brugerkonti – ikke som vedhæftede filer til en ubeskyttet fællesmail.
- Produktion: Skærmene i laboratoriet viser udelukkende sagsnummer og apparaturtype; patientens navn holdes ude af produktionslokalet.
- Adgangsstyring: Kun teknikere, der rent faktisk arbejder på den pågældende sag, har filadgang. Fratrådte medarbejderes adgange spærres omgående.
- Backup: Sikkerhedskopier krypteres, testes jævnligt for gendannelse og følger de samme slettefrister som de primære arbejdsfiler.
- Intern kontrol: Periodiske, dokumenterede gennemgange af brugerrettigheder og adgangslogger.
Kvalitetsstyringssystemer gør denne proces væsentligt enklere. Seriøse laboratorier i Norden og Baltikum arbejder ofte efter ISO 13485, hvor hver modtaget fil kontrolleres systematisk. I vores gennemgang af kvalitetskontrol i det ortodontiske laboratorie beskriver vi, hvordan filvalideringen fungerer i praksis. Dette procestrin er samtidig det ideelle kontrolpunkt til at sikre, at ordren kun indeholder et sagsnummer og ingen overflødige personoplysninger.
Anmeldelse af databrud: 72-timers-fristen
Når der sker et brud på datasikkerheden, forpligter artikel 33 klinikken til at anmelde hændelsen til Datatilsynet uden unødig forsinkelse og så vidt muligt senest 72 timer efter, at klinikken er blevet bekendt med det – medmindre det er usandsynligt, at bruddet udgør en risiko for patientens rettigheder. Laboratoriet er som databehandler forpligtet til at underrette klinikken uden unødig forsinkelse.
Da forordningen ikke angiver et præcist timetal for laboratoriets varsling, bør klinikken sikre sig en fast frist i databehandleraftalen. Et standardkrav på 24 timer er hensigtsmæssigt, da det efterlader klinikken 48 timer til selv at undersøge omfanget, vurdere risikoen og udarbejde anmeldelsen. Står der blot "uden unødig forsinkelse", risikerer klinikken at modtage beskeden efter to døgn og have under 24 timer tilbage til at overholde den lovpligtige frist.
Forskellen i praksis er mærkbar: Forestil dig en klinik i Helsinki, der sender 40 sager månedligt til et laboratorium i Tallinn. En tekniker kommer ved en fejl til at sende en scanning og en rekvisition til en forkert tandklinik. Har klinikken anvendt et sagsnummer, ser modtageren blot et id-nummer, en scanning og et retainervalg. Indeholdt filen derimod patientens fulde navn og cpr-nummer, er hændelsen straks langt mere alvorlig. I første tilfælde kan hændelsen ofte lukkes som en lavrisikohændelse efter intern logning; i andet tilfælde vil den som regel udløse en anmeldelse til tilsynsmyndigheden. Fejlen er den samme, men konsekvenserne er fundamentalt forskellige.
De nordiske tilsynsmyndigheder tøver ikke med at gribe ind ved manglende overholdelse. Det norske Datatilsynet pålagde eksempelvis St. Olavs Hospital et gebyr på 750.000 NOK (ca. 76.870 EUR) for overtrædelse af artikel 32 på grund af utilstrækkelig sikring af patientdata. Overtrædelser af reglerne for databehandlere og teknisk sikkerhed henhører under artikel 83, stk. 4, med bøderammer på op til 10 millioner euro eller 2 % af virksomhedens globale årlige omsætning. Selvom der sjældent ses sanktioner rettet specifikt mod dentallaboratorier, er det regulatoriske ansvar for tandklinikken uomtvisteligt.
Opbevaring: Hvor længe må laboratoriet gemme scanninger?
GDPR's princip om opbevaringsbegrænsning fastslår, at personoplysninger ikke må gemmes længere, end det er nødvendigt til de formål, de behandles til. For et tandteknisk laboratorium opereres der i praksis med to forskellige tidsrammer:
Den første fastsættes af MDR (forordningen om medicinsk udstyr). For specialfremstillet udstyr skal der udstedes en erklæring i henhold til bilag XIII, hvor patienten identificeres ved navn, et akronym eller en entydig talkode. Fabrikanten skal opbevare denne erklæring og den tekniske dokumentation i mindst 10 år efter udstyrets levering (15 år for implantater). Brugen af en talkode er fuldt tilstrækkelig efter MDR, hvilket harmonerer med anbefalingen om pseudonymisering. Vigtigt er det dog at skelne mellem selve overensstemmelseserklæringen og de rå scanninger: MDR forpligter ikke laboratoriet til at gemme samtlige tunge 3D-scanninger i et helt årti. Vores guide om overholdelse af regulatoriske krav i det ortodontiske laboratorie går i dybden med disse grænseflader.
Den anden tidsramme handler om den daglige drift. Mange laboratorier gemmer 3D-modellerne for hurtigt at kunne printe en ny skinne eller fremstille en ny retainer, hvis patienten mister den forrige. Det er et fuldt legitimt formål – men det er den dataansvarlige klinik, der afgør, hvor længe data må gemmes. Tidsfristen skal fremgå direkte af databehandleraftalen, og når perioden udløber, skal laboratoriet have automatiserede procedurer til at slette eller overdrage filerne. Passiv opbevaring "for en sikkerheds skyld" uden tidsbegrænsning er i strid med GDPR.
Tredjelandsoverførsler og cloud-leverandører
Når en klinik i Norden sender data til et laboratorium i Baltikum, sker udvekslingen inden for EØS, og de særlige regler i GDPR kapitel V om tredjelandsoverførsler aktiveres ikke i første omgang. Udfordringen opstår, hvis laboratoriets cloud-leverandør, CAD-platform eller IT-supportfunktion opererer med adgang fra lande uden for EU/EØS – for en sådan fjernadgang sidestilles juridisk med en overførsel.
Overførsel af sundhedsdata til tredjelande kræver et gyldigt overførselsgrundlag, eksempelvis en tilstrækkelighedsafgørelse (herunder EU-U.S. Data Privacy Framework for certificerede amerikanske virksomheder) eller EU-Kommissionens standardkontraktbestemmelser (SCC) suppleret med en Transfer Impact Assessment (TIA). Siden Schrems II-dommen har dataeksportører pligt til at vurdere modtagerlandets nationale lovgivning og om nødvendigt indføre supplerende tekniske tiltag. I juli 2026 opfordrede EDPB Kommissionen til at vurdere rækkevidden af en dom fra USA's højesteret i relation til rammeaftalen. Ordningen er fortsat gældende, men klinikker bør altid afkræve laboratoriet klar besked om, hvilke underleverandører der anvendes uden for EØS, og sikre, at standardkontraktbestemmelserne altid danner et juridisk sikkerhedsnet.
Særlige driftsformer og lokale særregler
Visse laboratorieopsætninger kræver særskilt opmærksomhed:
- Egne eller koncernforbundne laboratorier: Drives laboratoriet under samme selskab som klinikken, foreligger der intet databehandlerforhold. Etableres produktionen derimod i et selvstændigt koncernselskab med fælles beslutningskraft over systemer og processer, kan der være tale om et fælles dataansvar jf. artikel 26, hvilket kræver en særlig aftale om fordelingen af forpligtelserne.
- Behandling i stort omfang: Kravet om at udpege en databeskyttelsesrådgiver (DPO) indtræder, hvis kerneaktiviteten består i behandling af følsomme oplysninger i "stort omfang". Almindelige soloklinikker og mindre laboratorier er som regel undtaget, men vurderingen beror på patientmængde og nationale retningslinjer. Behandling af helbredsoplysninger i stort omfang kan desuden udløse krav om en forudgående konsekvensanalyse (DPIA).
- Behandlingsfortegnelser: Den generelle lempelse for virksomheder med færre end 250 ansatte bortfalder automatisk, når der behandles særlige kategorier af oplysninger – herunder sundhedsdata. Både klinik og laboratorium skal derfor føre en fortegnelse over deres behandlingsaktiviteter jf. artikel 30.
- National særlovgivning: Sundhedsretlige særregler i de enkelte lande – såsom den svenske Patientdatalag eller den norske Pasientjournallov – gælder sideløbende med GDPR. Artikel 9, stk. 4, giver EU-landene ret til at fastsætte skærpede betingelser for behandling af sundhedsoplysninger. Klinikken skal derfor sikre, at de interne slettefrister harmonerer med de nationale journaliseringspligter.
Bemærk: Denne artikel har et oplysende formål og udgør ikke juridisk rådgivning. Få altid klinikkens juridiske rådgiver eller DPO til at gennemgå databehandleraftalerne.
Sådan kommer du i gang
Find klinikkens nuværende laboratorieaftaler frem, og hold dem op mod tjeklistens otte punkter. Typisk er det ansvarsfordelingen, oversigten over underdatabehandlere, fristen for underretning ved databrud og de konkrete sletterutiner, der mangler skarphed. Indfør derefter en fast praksis med udelukkende at anvende sagsnumre på scanninger og udveksle data via en lukket, krypteret portal – det reducerer klinikkens eksponering markant fra dag ét. Vores guide til dataudveksling mellem klinik og laboratorie viser, hvordan den digitale sag struktureres hensigtsmæssigt. Søger du et samarbejde med et laboratorium, der arbejder med en dedikeret partnerportal og systematisk datastyring, er du velkommen til at kontakte Nordicdens-teamet og høre mere om vores standarder for datasikkerhed og sporbarhed.