Det är alltid din klinik som är personuppgiftsansvarig för de patientdata och underlag du skickar till ett laboratorium. Laboratoriet agerar i regel uteslutande som personuppgiftsbiträde. Denna ansvarsfördelning är grundläggande och styr samtliga krav i samarbetet: ett skriftligt personuppgiftsbiträdesavtal enligt artikel 28, dokumenterade säkerhetsåtgärder, en tydlig tidsfrist för incidentrapportering samt fastställda gallringsrutiner för digitala skanningar. Saknas någon av dessa delar handlar det inte om en administrativ bagatell, utan om ett direkt brott mot GDPR.
Digitala skanningar, kliniska fotografier och tandtekniska arbetsorder speglar patientens bett- och käkanatomi och klassas därför som känsliga hälsouppgifter. Enligt artikel 9 i GDPR är behandling av sådana uppgifter i grunden förbjuden, såvida inte ett specifikt undantag är tillämpligt. För vård och behandling tillämpas hälso- och sjukvårdsundantaget i artikel 9.2 h. Detta undantag förutsätter dock att uppgifterna hanteras av – eller under ansvar av – personal som omfattas av lagstadgad tystnadsplikt. Eftersom laboratoriet och dess tekniker arbetar på ditt uppdrag måste tystnadsplikten regleras skriftligt genom avtal.
Checklista: 8 kontrollpunkter för dataflödet mellan klinik och laboratorium
Använd checklistan nedan för att snabbt stämma av regelefterlevnaden i samarbetet med ditt tandtekniska laboratorium.
| Kontrollpunkt | Ansvarig part | Korrekt hantering |
|---|---|---|
| Tydlig rollfördelning | Klinik och laboratorium | Kliniken är personuppgiftsansvarig och laboratoriet personuppgiftsbiträde, vilket framgår av avtalet. |
| Biträdesavtal (artikel 28) | Kliniken upprättar, laboratoriet följer | Reglerar instruktioner, sekretess, underbiträden samt radering eller återlämning av data. |
| Uppgiftsminimering | Klinik | Ärendekod används i stället för patientnamn; födelsedatum utelämnas om inte apparaturen kräver det. |
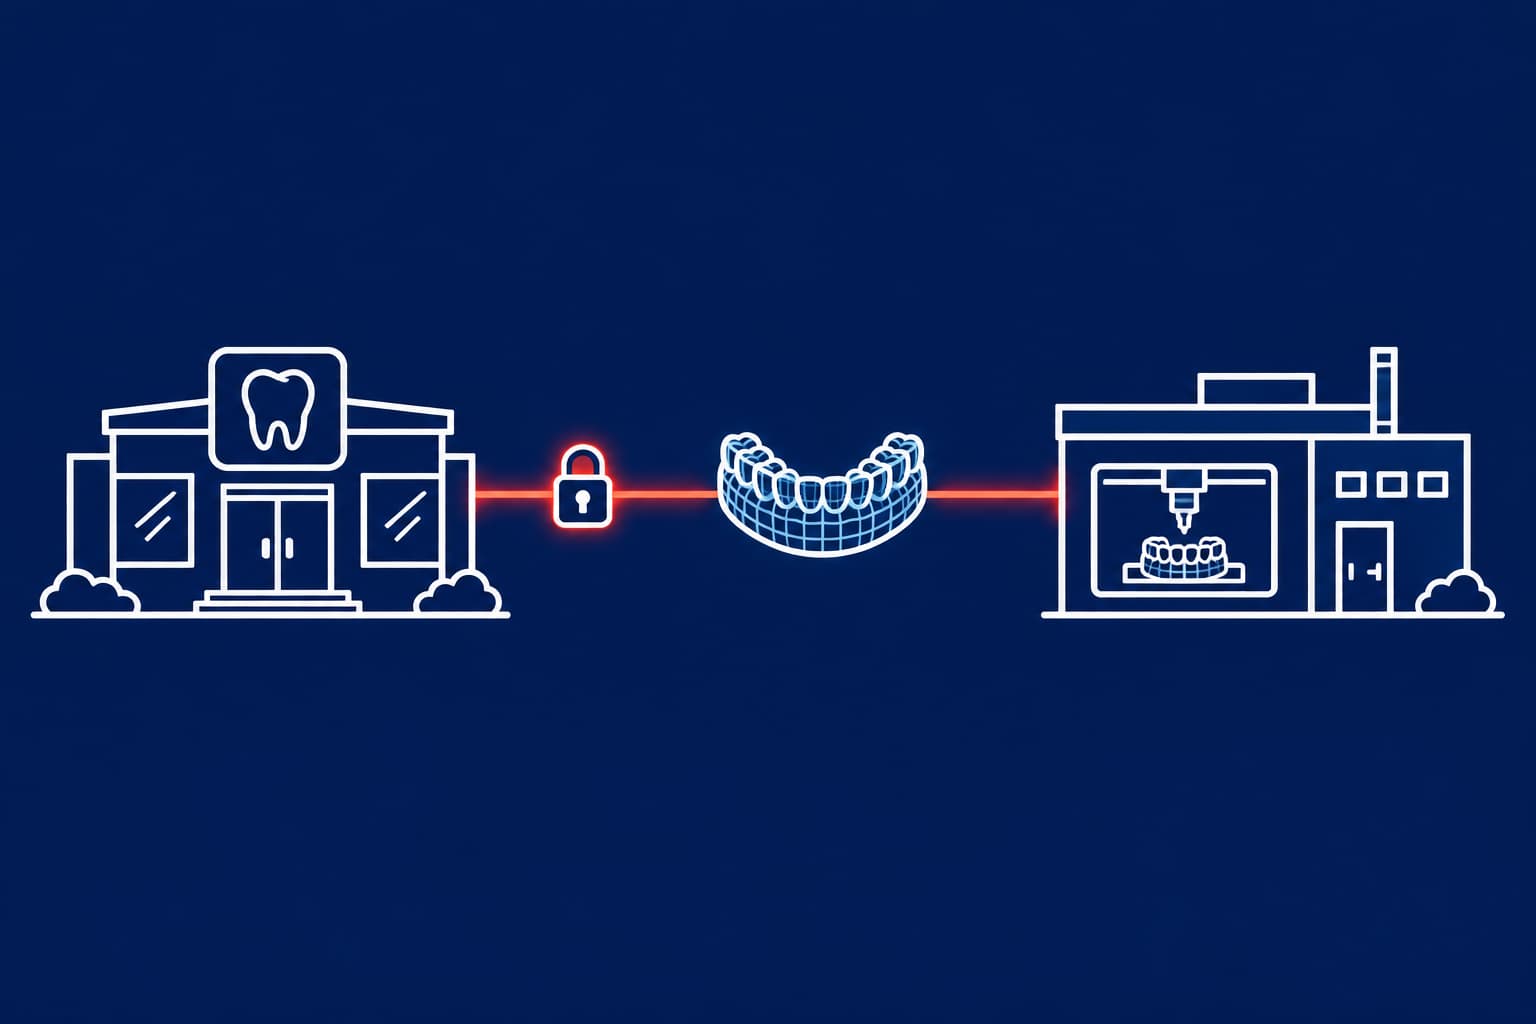
| Säker överföring | Båda parter | Krypterad kundportal, aldrig öppen e-post eller fildelningstjänster avsedda för privat bruk. |
| Förteckning över underbiträden | Laboratorium | Namngivna leverantörer av molntjänster, CAD-program och support, inklusive deras geografiska placering. |
| Tidsfrist vid personuppgiftsincidenter | Båda parter | Avtalad tidsfrist för när laboratoriet senast måste larma kliniken vid en incident. |
| Gallringsrutin | Kliniken beslutar | Fastställd lagringstid för skanningar, foton och CAD-filer samt en automatiserad raderingsrutin. |
| Behandlingshistorik | Båda parter | Båda parter för register över sina respektive behandlingsaktiviteter. |
Vem är personuppgiftsansvarig och vem är biträde?
Enligt Europeiska dataskyddsstyrelsen (EDPB) är den personuppgiftsansvarige den aktör som bestämmer ändamålen och medlen för behandlingen. Personuppgiftsbiträdet hanterar i sin tur uppgifterna enbart på uppdrag av den ansvarige och får inte använda dem för egna syften. Rollfördelningen avgörs alltid av vad parterna faktiskt gör i praktiken, inte av hur avtalstitlarna är formulerade.
Vid en sedvanlig beställning är ansvarsfördelningen självklar. Du ställer diagnosen, beslutar att patienten behöver en retainer och anger de tekniska specifikationerna. Laboratoriet 3D-printar eller vakuumformar apparaturen utifrån dina instruktioner och raderar därefter arbetsfilerna. Detta är ett skolboksexempel på ett personuppgiftsbiträdes uppdrag.
Rollerna förskjuts däremot om laboratoriet börjar behandla underlagen för egna ändamål. Det kan gälla användning av kliniska skanningar i marknadsföring, träning av interna AI- och designalgoritmer eller uppbyggnad av referensbibliotek för andra kunder. I samma stund som detta sker agerar laboratoriet som självständigt personuppgiftsansvarig och måste ha en egen rättslig grund för behandlingen. Denna typ av användning bör uttryckligen förbjudas i biträdesavtalet.
Tillsynsmyndigheterna följer dessa gränsdragningar noga. I april 2026 ålade den estniska dataskyddsmyndigheten en tandvårdsklinik att göra om sin hantering av Invisalign-fall. Skälet var att ansvarsfördelningen gentemot alignertillverkaren var diffus och att patientinformationen brast. Myndigheten konstaterade att tillverkaren i realiteten agerade som minst gemensamt personuppgiftsansvarig, inte som ett renodlat biträde. Slutsatsen för kliniker och laboratorier är tydlig: definiera och dokumentera rollerna innan det första digitala avtrycket skickas.
Vad biträdesavtalet enligt artikel 28 måste innehålla
Artikel 28 kräver ett skriftligt avtal, vilket även omfattar digitala avtal. Avtalet ska fastställa behandlingens föremål, varaktighet, art och ändamål samt vilka typer av personuppgifter och kategorier av registrerade som berörs. Laboratoriet måste genom avtalet förbinda sig att:
- enbart behandla personuppgifter enligt klinikens dokumenterade instruktioner,
- säkerställa att all personal som hanterar uppgifterna omfattas av tystnadsplikt,
- vidta lämpliga tekniska och organisatoriska säkerhetsåtgärder enligt artikel 32,
- endast anlita underbiträden efter föregående skriftligt tillstånd (specifikt eller generellt) och alltid informera i god tid om planerade förändringar,
- bistå kliniken när patienter utövar sina rättigheter, exempelvis vid begäran om registerutdrag eller radering,
- radera eller återlämna samtliga personuppgifter när uppdraget har slutförts,
- ge kliniken tillgång till den dokumentation som krävs för att visa att skyldigheterna efterlevs, samt möjliggöra granskningar och inspektioner.
Var särskilt uppmärksam på klausulen om underbiträden. Om laboratoriet sparar filer i en molntjänst, använder CAD-programvara med extern support eller anlitar externa printfabriker vidarebefordras patientdata till tredje part. Kräver avtalet endast ett allmänt förhandstillstånd bör du se till att kliniken alltid underrättas om nya underleverantörer i förväg och ges rätt att invända mot bytet.
Är STL-filer personuppgifter?
Utgå alltid från att digitala skanningar utgör personuppgifter. GDPR omfattar all information som direkt eller indirekt kan knytas till en levande individ, och bedömningen bygger på alla hjälpmedel som rimligen kan komma att användas för identifiering. En ren STL-fil kan tyckas anonym, men akademiska studier visar att en intraoral skanning kan knytas till en specifik patient enbart genom bettets och tändernas unika anatomi – till skillnad från traditionella gipsmodeller som sällan betraktats som personuppgifter i sig, trots att båda är medicinska underlag. I det dagliga arbetsflödet åtföljs filerna dessutom nästan alltid av filnamn, metadata från skannern eller en digital följesedel med patientidentitet.
Vår artikel om STL-filer inom ortodonti belyser en central teknisk aspekt: själva polygonnätet (mesh-strukturen) saknar inbyggda patientidentifierare. Det är journalsystemet på kliniken som måste hålla ordning på kopplingen mellan fil och journalpost. Det är just i detta gränssnitt som pseudonymisering gör störst nytta.
Genom att ersätta patientens namn med en unik ärendekod minimeras riskerna väsentligt, helt i linje med EDPB:s rekommendationer. Pseudonymiserad data omfattas dock fortfarande av GDPR. Enligt EDPB:s riktlinjer från januari 2025 förblir uppgifter som kan kopplas till en individ via kompletterande information klassade som personuppgifter – även om avkodningsnyckeln förvaras säkert på kliniken. Kraven på biträdesavtal, IT-säkerhet och gallringsrutiner kvarstår alltså fullt ut. Vinsten är i stället praktisk skadereducering: om ett e-postmeddelande hamnar fel eller ett intrång sker avslöjas inte patientens faktiska identitet.
Säkerhetsåtgärder som tillsynsmyndigheter förväntar sig
Enligt artikel 32 ska de tekniska och organisatoriska säkerhetsåtgärderna anpassas efter riskerna i behandlingen. Det förutsätter bland annat pseudonymisering, kryptering, hög tillgänglighet och återställningsförmåga, samt regelbunden utvärdering av säkerhetens effektivitet. För ett ortodontiskt laboratorium innebär det i praktiken:
- Mottagning: Filer tas emot via en krypterad kundportal med personliga inloggningar, inte via öppna bilagor till en gemensam funktionsbrevlåda.
- Produktion: Skärmar och arbetsstationer i produktionen visar enbart ärendekoder och apparaturtyp, aldrig fullständiga personuppgifter.
- Behörighetsstyrning: Endast de tekniker som tillverkar den aktuella apparaturen har tillgång till underlaget. När en anställd slutar spärras konton och behörigheter omgående.
- Säkerhetskopior: Backuper krypteras, testas regelbundet för felfri återställning och gallras i samma takt som produktionsdatabasen.
- Loggning och revision: Systemen loggar vem som öppnar och hanterar filer, och loggarna följs upp genom återkommande stickprov.
Här är certifierade kvalitetsledningssystem ett effektivt stöd. Seriösa laboratorier i Norden och Baltikum arbetar ofta enligt ISO 13485, vilket innebär rigorösa kontroller av inkommande produktionsunderlag. I vår genomgång av kvalitetskontroll i det ortodontiska laboratoriet beskriver vi var ankomstkontrollen passar in i produktionsflödet. Denna kontrollpunkt är också det naturliga steget för att säkerställa att underlaget är korrekt pseudonymiserat och rensat från onödiga personuppgifter.
Incidentrapportering och 72-timmarsregeln
Enligt artikel 33 måste du som personuppgiftsansvarig anmäla en personuppgiftsincident till Integritetsskyddsmyndigheten (IMY) utan onödigt dröjsmål och, om möjligt, senast inom 72 timmar efter att den upptäckts. Anmälan krävs dock inte om det är osannolikt att incidenten medför risker för patienternas rättigheter. Drar anmälan ut över 72 timmar måste förseningen motiveras skriftligt. Laboratoriet är i sin tur skyldigt att underrätta kliniken utan onödigt dröjsmål så snart de får kännedom om en incident.
Eftersom förordningen inte specificerar ett exakt timantal för biträdets rapportering måste detta slås fast i biträdesavtalet. Ett rimligt och etablerat krav är att laboratoriet ska larma kliniken inom 24 timmar. Därmed behåller kliniken tillräckligt med tid för att utreda händelsen, göra en riskbedömning och vid behov formulera anmälan till IMY. Lämnas tidsfristen ospecificerad riskerar du att laboratoriet dröjer i flera dygn, vilket i praktiken gör det omöjligt för kliniken att klara 72-timmarskravet.
Jämför två scenarier: En klinik i Helsingfors skickar 40 digitala beställningar i månaden till ett laboratorium i Tallinn. En tekniker råkar skicka en skanning och arbetsorder till fel mottagarklinik. Om avsändaren konsekvent arbetar med ärendekoder ser mottagaren bara en sifferkombination, en 3D-modell och en apparaturtyp. Om kliniken däremot bifogat fullständiga personuppgifter exponeras både patientens namn och personnummer. I det första fallet kan incidenten ofta bedömas ha låg risk och därmed inte kräva anmälan till tillsynsmyndigheten. I det andra fallet rör det sig om en anmälningspliktig incident. Misstaget är identiskt, men utfallet helt olika.
Tillsynsmyndigheterna i närområdet agerar bestämt. Den norska dataskyddsmyndigheten dömde exempelvis St. Olavs hospital att betala 750 000 NOK i sanktionsavgift för brister i IT-säkerheten kring patientdata enligt artikel 32. Överträdelser av reglerna kring biträdesavtal och säkerhetsåtgärder omfattas av den lägre avgiftsnivån i artikel 83.4: upp till 10 miljoner euro eller 2 % av den globala årsomsättningen. Även om renodlade sanktioner mot tandtekniska laboratorier hittills varit sällsynta i Norden och Baltikum, är det juridiska ansvaret för vårdgivaren påtagligt.
Gallring och lagring: Hur länge får laboratoriet spara underlag?
Principen om lagringsminimering innebär att personuppgifter inte får sparas längre än nödvändigt utifrån ändamålet med behandlingen. Samtidigt understryker EU-kommissionen att lagstadgade arkiveringskrav ska respekteras. För ett ortodontiskt laboratorium innebär detta ofta en svår balansgång mellan två regelverk.
Det första är den medicintekniska förordningen (MDR). För specialanpassade medicintekniska produkter krävs en försäkran enligt bilaga XIII, där patienten identifieras med namn, kod eller akronym. Tillverkaren måste spara denna tillverkningsdokumentation i minst 10 år efter att produkten levererats (15 år för implantat). Eftersom en numerisk kod uppfyller lagkravet fullt ut finns det starka skäl att uteslutande arbeta med ärendekoder. Denna arkiveringsplikt omfattar dessutom själva tillverkningsunderlaget och försäkran, inte med automatik alla ursprungliga STL-filer och kliniska foton. Vår genomgång av regelefterlevnad för ortodontiska laboratorier reder ut detaljerna kring kraven i MDR.
Det andra perspektivet är verksamhetsmässigt. Många laboratorier vill spara digitala filer för att snabbt kunna tillverka en ny retainer om patienten tappar bort den, eller för att göra justeringar utan att ett nytt digitalt avtryck behövs. Det är ett fullt rimligt syfte, men det är du som personuppgiftsansvarig som måste avgöra hur länge filerna får sparas. Bestäm en tydlig tidsfrist, reglera den i biträdesavtalet och säkerställ att laboratoriet har rutiner för att radera filerna när fristen löper ut. Att spara filer på obestämd tid ”för framtida behov” strider mot GDPR.
Tredjelandsöverföring och molntjänster
När en klinik i Sverige, Finland eller Norge skickar digitala filer till ett laboratorium i Estland sker överföringen inom EES. Det innebär att de särskilda kraven för tredjelandsöverföring i kapitel V i GDPR inte berör själva grundflödet. Risken uppstår i stället i nästa led: om laboratoriets CAD-program, molnleverantör eller externa IT-support ges teknisk åtkomst till underlagen från en plats utanför EES räknas denna fjärråtkomst juridiskt som en tredjelandsöverföring.
För att en sådan överföring av hälsodata ska vara laglig krävs antingen ett beslut om adekvat skyddsnivå – som EU-U.S. Data Privacy Framework för certifierade amerikanska företag – eller EU-kommissionens standardavtalsklausuler (SCC) kombinerade med en dokumenterad konsekvensbedömning av överföringen (TIA). Efter Schrems II-domen är dataexportören skyldig att granska mottagarlandets lagstiftning och vid behov införa kompletterande säkerhetsåtgärder. I juli 2026 uppmanade EDPB kommissionen att analysera konsekvenserna av ett nytt prejudikat från USA:s högsta domstol, men ramverket för adekvat skyddsnivå gäller tills vidare. Begär besked från ditt laboratorium om vilka mekanismer som används för underleverantörer utanför EES, och se till att standardavtalsklausuler finns på plats som säkerhetsbarriär.
Situationer med särskilda förutsättningar
I vissa fall förändras de juridiska ramarna:
- Klinikinterna laboratorier och koncerner. Om laboratoriet ingår i samma juridiska person som kliniken uppstår inget biträdesförhållande, eftersom behandlingen sker inom samma organisation. Om två systerbolag inom samma koncern gemensamt fattar beslut om IT-system och ändamål kan det däremot röra sig om ett gemensamt personuppgiftsansvar, vilket kräver ett särskilt inbördes arrangemang.
- Storskalig behandling. Kravet på ett dataskyddsombud (DSO) gäller endast om kärnverksamheten innefattar storskalig behandling av känsliga uppgifter. Mindre kliniker och lokala laboratorier når sällan upp till gränsvärdet, men bedömningen beror på lokala föreskrifter och patientvolymer. En konsekvensbedömning avseende dataskydd (DPIA) är dock obligatorisk innan ny, storskalig behandling av hälsodata påbörjas.
- Registerförteckning. Undantaget från skyldigheten att föra register över behandlingar för organisationer med färre än 250 anställda gäller inte vid hantering av känsliga personuppgifter. Både kliniken och laboratoriet måste därför alltid föra register över sina behandlingsaktiviteter.
- Nationell lagstiftning. Patientdatalagen i Sverige och patientjournallagen i Norge ställer upp särskilda krav utöver GDPR. Artikel 9.4 ger varje medlemsstat rätt att behålla eller införa ytterligare villkor för hälsodata. Stäm därför alltid av nationella arkiverings- och journalföringskrav innan du spikar laboratoriets gallringsfrister.
Denna artikel utgör inte formell juridisk rådgivning. Låt alltid klinikens dataskyddsombud eller en specialiserad jurist granska era personuppgiftsbiträdesavtal innan de undertecknas.
Praktiska åtgärder för den kommande veckan
Ta fram ditt nuvarande laboratorieavtal och stäm av villkoren mot artikelns åtta kontrollpunkter. Otydlig ansvarsfördelning, odefinierade underbiträden, bristande tidsfrister vid incidenter och saknade gallringsrutiner hör till de vanligaste bristerna. Se samtidigt över dina rutiner och gå konsekvent över till krypterade portaler och anonyma ärendekoder vid dataöverföring – det sänker den reella risken betydligt mer än interna policydokument. I vår guide för digital kommunikation mellan klinik och laboratorium visar vi hur du strukturerar dina beställningar så att underlagen blir kompletta redan från början. Vill du samarbeta med ett laboratorium som uteslutande arbetar via en säker kundportal och loggar varje ärende direkt vid ankomst är du välkommen att kontakta teamet på Nordicdens för en genomgång av ett tryggt och spårbart digitalt arbetsflöde.